


Giriş ve Gündemin Perde Arkası
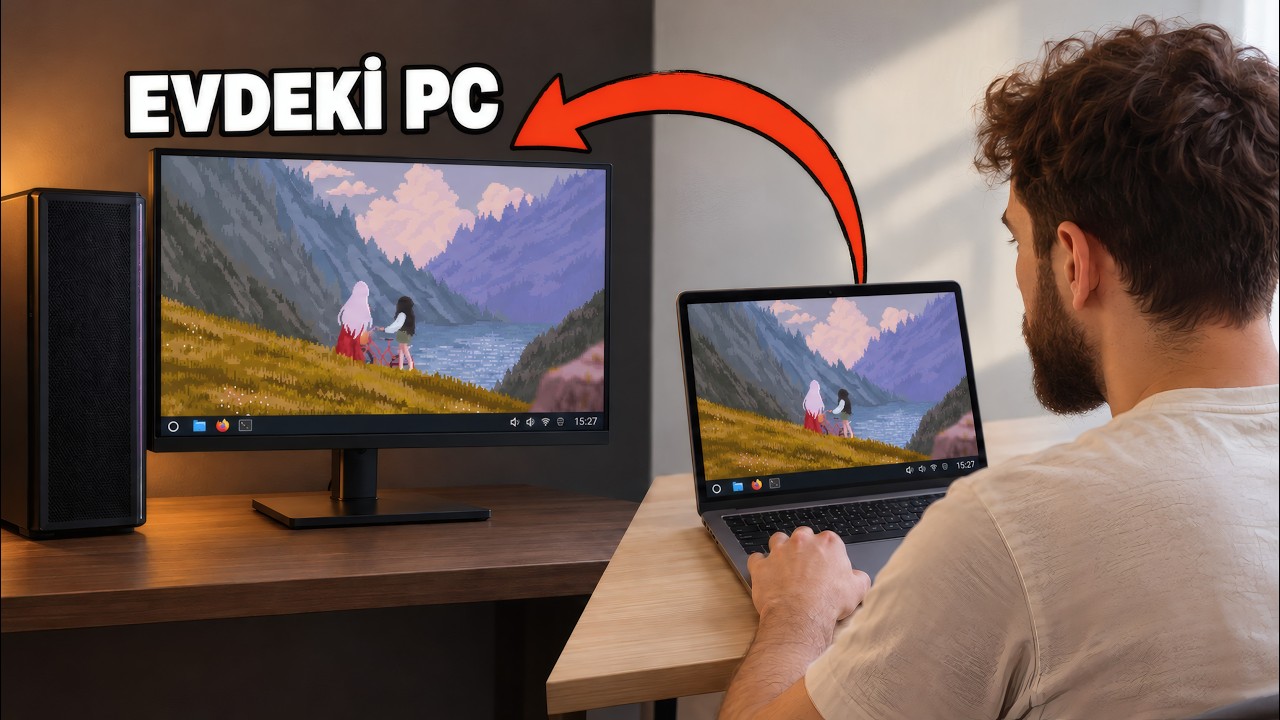
Yusuf İpek’in “Evdeki Bilgisayarınızı Her Yerden Port Açmadan Bağlayın!” adlı videosunda, ev içindeki bilgisayarınızı telefonunuz ya da başka bir cihazdan, üçüncü taraf bir servise ya da port açmadan erişebilirsiniz. Bu çözüm, cihazların aynı özel ağ içinde olması ve tüm trafiğin sunucu üzerinden şifreli bir şekilde iletilmesiyle güvenliği artırır. Video, CGNAT sınırlamalarının neden port açmak zorunlu olmamasını, sabit IP ve açık portların güvenlik risklerine dikkat çeker, ardından NetBird ve Tailscale gibi çözümlerin nasıl kullanılabileceğini gösterir.
Geleneksel yaklaşımlerde, her cihazın dışarıdan erişebilmesi için modemde port açma işlemi gerekir. Ancak işletmeciliğin içinde CGNAT (Carrier‑Grade NAT) sınırlamaları nedeniyle, bu portlar dışarıdan gelen istekleri engelleyebilir. Ayrıca, herhangi bir açık servis, botların sürekli taraması ve potansiyel saldırıya maruz kalmasını sağlar. Bu videoda Yusuf İpek, bu riskleri somut örneklerle göstererek, “Endesk gibi yazılımlar sadece ekran taşıyıcılığı sağlar; film sunucusu ya da kamera paneli gibi hizmetlere doğrudan erişim sağlayamaz.” diye vurgular.
Bu rehber, teknik derinliği ile pratik uygulanabilirliği bir arada sunarak, evde ya da küçük işletmelerde tam kontrolü, düşük maliyetli ve güvenli bir ağ mimarisi oluşturmanızı hedefler. Kullanıcı, sunucu üzerinden Docker ve NetBird betikleriyle ortamı hızlıca kurabilir, UFW gibi güvenlik duvarı yapılandırmalarıyla sadece yetkili cihazların bağlanmasını sağlayabilir. Video, gerçek zamanlı demo ile adım adım ilerlemeyi canlı gösterir.
Teknik Analiz: CGNAT ve Port Açma Zorunluluğu
İşletmeciliğin çoğu, aboneliği aldıktan sonra modeminize CGNAT çözümüne bağlanır. CGNAT, ISP’nin müşterilere aynı IP adresi vererek birden fazla abonenin aynı adres altında oturmasını sağlar. Bu, dışarıdan gelen paketlerin modeme ulaşmasını engeller; paket, modemin girişine ulaşır ama hangi içeri daireye gideceği bilinmez. Bu nedenle, port açma işlemi yapmakla da dışarıdan erişim sağlanamaz.
Port açma riskleri, veri bütünlüğüne ve gizliliğe zarar verir. Açılan portlar, internet üzerinden sürekli taranan ve potansiyel zararlı botların hedefi olur. Hackerların tuzak kurduğu videolarda, açık 22 (SSH) ya da 80 (HTTP) portlarının sürekli işlev gördüğünü ve bu portlar üzerinden sistematik saldırılarla erişim sağlandığını görebilirsiniz. Bu riskleri önlemek, ağın dışarıdan tamamen görünmez bir koruma katmanı kurmak demektir.
Kendi sunucunuzu (örneğin 724 gibi bir VPS) kiralayıp, sunucu tarafında gerekli portları açmak, CGNAT’nın etkisini tamamen ortadan kaldırır. Tüm cihazlar, VPN ya da özel ağ üzerinden sunucuya bağlanır ve trafik sunucuya yönlendirilir; ardından şifreli bir tunel içinde iletilir. Bu yapı, hem güvenliği artırır hem de üçüncü taraf servislerden bağımsız bir erişim sağlar.
Alternatif Çözüm: Kendi Sunucu ve NetBird Kullanımı
Video Kaynağı: Yusuf İpek YouTube Kanalı
Alternatif çözüm, kendi sunucunuzu (kiralık ya da kendiniz kurduğunuz) merkezi bir noktaya kurup, tüm cihazların bu sunucu üzerinden aynı özel ağ içinde olmasıdır. NetBird, WireGuard tabanlı bir VPN çözümüdür ve sunucu üzerinden kurulur. NetBird, DNS adı üzerinden erişim sağlar, böylece cihazlar “evnet” adı altında birbirine bağlanır. Bu, her cihazın aynı ağda olduğu gibi davranmasını sağlar ve dışarıdan gelen istekleri doğrudan sunucuya yönlendirir.
NetBird’in kurulması, sunucuya Docker imajını çalıştırmak kadar basit: `docker run -d name netbird -p 41641:41641 netbirdhq/netbird`. Ardından, sunucu tarafı için bir kullanıcı hesabı oluşturup, istemci cihazlarına uygun configuration dosyasını dağıtmak yeterlidir. NetBird, uçtan uca şifreleme, roaming desteği ve çoklu cihaz desteği sunar; bu yüzden hem teknik meraklı hem de basit kullanıcı profilleri için uygun değildir.
Tailscale gibi hizmetler, kontrol planını Tailscale şirketi üzerinde tutar ve kullanıcıların hesabına ihtiyaç duyar. Yusuf İpek, bu modelin kendisiyle tam kontrolü istemediğini ve sunucu tarafı güvenliğini korumak istediğini vurgular. Bu nedenle, Tailscale’in kendi sunucunuzda (self‑hosted) kurulabilir hali tercih edilir; böylece hem Tailscale’in kolaylığına sahip olunur hem de veri tamamen sizin kontrolünüzde kalır.
Donanım Karşılaştırma: Fiyat‑Performans ve Kullanım Kolaylığı
Kiralık sunucu (örneğin 724) genellikle aylık 5‑10 dolara ara bir fiyatla sunulur. Bu fiyat, CPU, RAM ve ağ trafiği açısından yeterli bir performans sağlar. Ancak maliyet, kullanım süresi uzadıkça artabilir. Kendi sunucunuzu kurmak, Raspberry Pi 4 gibi düşük maliyetli bir donanım almakla mümkün; birincil yatırım 50‑80 dolara kalır. Performans olarak Pi, hafif servisler için yeterli olsa da çok yoğun trafiği içeren uygulamalarda sınırlı kalabilir.
Fiyat‑performans açısından, 2 CPU, 4 GB RAM ve 1 Gbps ağ bağlantısı olan bir VPS, NetBird ve Docker ortamı sorunsuz çalıştırabilir. Bununla birlikte, Pi gibi düşük maliyetli bir sistem, düşük birleştirme maliyeti sunar ancak ek bir UPS (ünsüz güç kaynağı) ve daha stabil bir ağ bağlantısı gerekebilir. Kullanım kolaylığı, sunucu işletim sisteminin seçimi ve önceden hazırlanmış görüntüler üzerinden artar; Ubuntu 22.04 LTS gibi yaygın bir dağılım, Docker ve NetBird kurulumu için kolaylık sağlar.
Ek olarak, sunucu tarafı güvenlik duvarı (UFW) yapılandırması, tek bir komutla tamamen otomatik hale getirilebilir. `ufw allow 22/tcp` ve `ufw allow 41641/udp` gibi komutlar, gereksiz portların açılmasını engeller. Bu, donanım seçiminin bağımsız olarak güvenlik politikalarını oluşturmasını mümkün kılar.
Pratik Rehber: Sunucu Kurulumu ve Ağ Kurulumu Adımları
İlk adım, sunucu sağıcısına (DigitalOcean, Linode, Hetzner vb.) bir sanal sunucu oluşturmak ve sabit bir IP adresi almakmektir. Sunucu ayarları içinde SSH erişimi etkinleştirilir ve temel firewall (iptables) aktif hale getirilir. Ardından, sunucuya Ubuntu 22.04 LTS gibi bir Linux dağıtımı kurulmalı ve sistem güncellemeleri (`apt update && apt upgrade`) uygulanmalıdır.
Docker kurulumu, tek bir satır komutla yapılabilir: `curl -fsSL https://get.docker.com -o get-docker.sh && sh get-docker.sh`. Docker, NetBird ve diğer hizmetlerin izolasyonunu sağlar. Daha sonra, NetBird Docker imajını çalıştırıp ortamı yapılandırırsınız: `docker run -d name netbird restart unless-stopped -p 41641:41641 netbirdhq/netbird`. Sunucu içinde bir kullanıcı hesabı oluşturup, istemci cihazlarına uygun WireGuard configuration dosyasını oluşturmanız gerekir. Bu dosya, NetBird arayüzünden indirilir ve istemci cihazlarda içe aktarılır.
UFW firewall ayarları, sadece gereksinimli portların açılmasını sağlar. `ufw allow 22/tcp` (SSH), `ufw allow 41641/udp` (NetBird), `ufw enable` komutlarıyla dışarıdan gereksiz erişimden korunursunuz. Ayrıca, `ufw logging on` ile loglama etkinleştirilerek potansiyel saldırılar tespit edilebilir.
DNS ayarı, sunucunuzun domain adı üzerinden erişilebilir olmasını sağlar. A static IP adresi almadığınızda, Dynamic DNS (DuckDNS, No-IP) hizmeti kullanarak güncellenen IP’yi domain adıyla eşleştirirsiniz. Istemci cihazları, VPN bağlantısını kururken bu domain adı üzerinden sunucuya bağlanır; böylece IP değişikliği nedeniyle bağlantı kesintisi önlenir.
Son olarak, tüm cihazları (telefon, dizüstlük, tablet) aynı NetBird VPN’ye bağlamak için bir kullanıcı hesabı oluşturup, her cihazda aynı configuration dosyasını kullanmanız gerekir. Bağlantı testleri, `ping` ve `traceroute` komutları ile yapılır; sunucu tarafı logları, trafiğin doğru yönlendirildiğinden emin olmak için incelenir. Bu adımları izleyerek, hem teknik derinliği hem de günlük kullanımda rahatlıkla uygulanabilir bir ağ kurabilirsiniz.
Uzman Değerlendirme
Bu yöntem, hem ev hem de küçük işletme için tam kontrol, düşük maliyet ve yüksek güvenlik sunar. Kendi sunucunuzla, üçüncü taraf loglama ve veri paylaşım riskleri ortadan kalkar. Trafik, uçtan uca şifreli olduğu için dışarıdan izlenemez ve veri bütünlüğü sağlanır.
Potansiyel zorluklar, kurulum aşamasında Linux ve ağ konularındaki temel bilgilerin olması ve düzenli güvenlik güncellemelerinin uygulanmasıdır. Ancak bu zorluklar, kurulum sonrasında ortaya çıkan avantajlar karşısında az miktardir. Yusuf İpek’in videoda vurguladığı gibi, “güvenlik duvarı yapılandırması ve DNS ayarı” gibi adımlar, projeye profesyonel bir dokunuş katar.
Sıkça Sorulan Sorular
Kendi sunucunuz olmadan dışarıdan nasıl erişebilirim?
Kendi sunucunuzun olmadan dışarıdan erişim, genellikle üçüncü taraf VPN ya da cloud‑based erişim servisleri aracılığıyla sağlanır. Ancak bu servisler, veri akışını kendi sunucularınızda tutar ve log tutar. Kendi sunucunuzu kurarak, tüm trafiği sizin kontrolünüzde tutarsınız; sadece VPN bağlantısı üzerinden cihazlarınızı sunucuya bağlayarak, dışarıdan erişim sağlanabilir ve veri şifreli bir şekilde iletilir.
NetBird ve Tailscale arasındaki farklar nelerdir?
NetBird, kullanıcıların kendi sunucularınızda (self‑hosted) ya da bulut sunucularında kurulabilecek bir WireGuard‑tabanlı VPN’dir. Tailscale ise merkezi bir kontrol planı (Tailscale kontrol sunucusu) kullanır ve kullanıcıların hesabına ihtiyaç duyar. NetBird, veri bütünlüğü ve gizliliği tamamen sizin sunucunuzda tutar; Tailscale ise veri işleme ve yönetimi Tailscale tarafından yapılır. Kişisel denetim ve tam kontrol arayanlar için NetBird daha uygun olabilir.
Port açma riskleri nelerdir ve nasıl önlenir?
Port açma, internet üzerinden doğrudan erişim sağlar; bu da botların sürekli tarama yapması ve potansiyel saldırıya maruz kalmasını mümkün kılar. Riskleri önlemek için, dışarıdan gelen isteklerin sadece sunucu üzerinden ve şifreli bir tunel aracılığıyla iletilmesi gerekir. UFW gibi güvenlik duvarı yapılandırmaları, gereksinimli portların dışarıdan erişime açılmasını sınırlar ve gereksiz servislerin kapatılması, saldırı yüzey alanını azaltır.
Bu yöntem hem ev hem de iş ortamları için uygundur mu?
Evet, bu yöntem hem ev kullanıcılarının film, fotoğraf ve oyun sunucuları gibi kişisel hizmetlerini, hem de küçük işletmelerin uzaktan çalışan çalışstırmaları, veri paylaşımı ve uzaktan erişim gereksinimlerini karşılar. Tek bir sunucu üzerinden tüm cihazların aynı özel ağ içinde olması, hem güvenliği artırır hem de maliyetleri düşürerek hem ev hem de iş ortamları için uygundur.
Yusuf İpek’in bu videoda öne çıkan çözüm
Gelecekte, bu mimari, ev otomasyonu, IoT cihazları ve uzaktan geliştirme ortamları gibi
Yorumlar (0)
Henüz Yorumunuz Yok
İlgilendiğiniz yazılara yorum yaparak toplulukla etkileşime geçebilirsiniz.
Yorum Yap