

Giriş ve Gündemin Perde Arkası
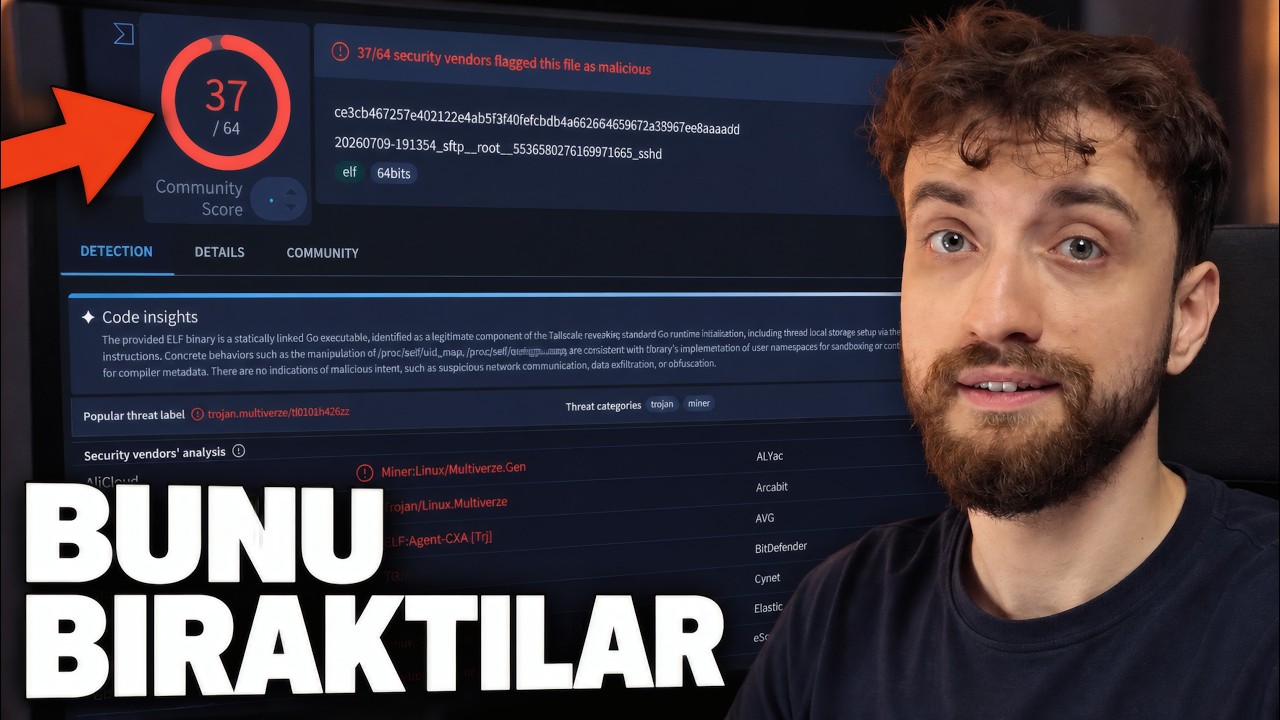
Yusuf İpek, “Hackerlara Tuzak Kurdum” başlıklı videosunda, hackerların gerçek saldırı davranışlarını 24 saat boyunca kaydetmek için bir honeypot (bal küpü) kurarak sunucu kurulumundan Cowrie honeypot ayarları, SSH/Telnet portları, hostname ve şifre seçimi ve ardından gelen saldırıların komutları, tüketilen kaynaklar ve kullanılan aracılar hakkında detaylı incelenmesini anlatıyor. Videoda canlı panel, toplu veri seti ve VirusTotal, Mirai‑Gafgyt botnet imzalarıyla karşılaştırmalar, hackerların tercih ettiği zayıf şifreleri ve sıkça kullanılan komutlar gibi pratik bilgiler sunuyor. Ayrıca Hosting Dünyam VPS satın alma süreci, 10 Gbps port, sınırsız trafik, 2 GB RAM ve 2 CPU çekirdeği gibi donanım özellikleriyle birlikte sunulan faydalar ve indirim kodu (YUSUF20) vurgulanıyor. Bu rehber, bir honeypot nasıl kurulur, hangi donanım ile çalışır, gerçek saldırı analizini nasıl yapılır ve bu bilgilerle kendi sunucularını koruma stratejileri geliştirir.
Yusuf İpek’in videosunda öne çıkan bulgular, hackerların gerçek zamanlı olarak sunucuya bağlandığını ve sadece kayıt altına alındığını gösteriyor. Böyle bir “bal küpü” kurmak, saldırganların gerçek aracılığı ve tercih ettiği yöntemleri ortaya çıkarmak için ideal bir ortam sağlıyor. Videoda gösterilen toplu veri seti, VirusTotal’da tespit edilen Mirai‑Gafgyt botnet imzalarıyla ve aynı zamanda zayıf şifre denemelerini karşılaştırarak, hangi saldırı tiplerinin en çok yaşandığını ve hangi komutların sıkça kullanıldığını net bir şekilde gösteriyor.
Honeypot Kurulumu ve Ayarları Detaylı Analizi
İlk adım, uygun bir sunucu seçmektir. Yusuf İpek, TR‑VPS2 adlı bir VPS’yi Hosting Dünyam üzerinden satın alarak 2 GB RAM, 2 CPU ve 10 Gbps port sahibi bir ortam oluşturmuş. Bu donanım, sınırsız trafik ve 2 GB RAM sayesinde birçok bağlantıyı rahatça kaydedebiliyor. Ubuntu 22.04 LTS gibi stabil bir Linux dağıtımı seçilerek, paket yönetimi ve güvenlik güncellemeleri kolaylaştırıyor.
Sunucu kurulduktan sonra Cowrie honeypot paketinin Docker konteyneri üzerinden kurulması gösteriliyor. Docker, izolasyon sağlayarak honeypotun ana sistemle çakışmasını önleyerek, güncelleme ve geri yükleme işlemlerini tek bir komutla yönetir. Kurulum sırasında port 22 (SSH) ve port 23 (Telnet) açık bırakılıyor; 22’yi gizli bir porta aldım ancak Telnet açık kalması, hackerların hem SSH hem de Telnet üzerinden deneme‑yanıma ihtiyaç duymasını sağlıyor. SSH forwarding ise “false” yapılarak, honeypotun dışarıdaki sunucu üzerinden saldırabilmesi engelleniyor; bu, honeypotun IP’si üzerinden daha fazla veri akışı almasını önleyerek sadece içeri giren kullanıcıların hareketlerini kaydetmek için tasarlanmış.
Hostname ayarı “Web 01” olarak ayarlandı. Varsayılan “SVR 04” gibi tanınan bir hostname, bazı botların honeypot algısını tetiklemesi için kullanılabilir; bu yüzden farklı bir isim seçilerek tespiti zorunlu hale getirildi. Şifre olarak “admin” seçildi; bu zayıf bir parola olsa da hackerların sıkça denediği bir kombinasyonu temsil ediyor. Giriş yaptıktan sonra “root@web01” gibi bir shell promptu görüldüğünden, gerçek bir Linux sunucusu gibi görünüyor ve kullanıcılar “uname -a”, “ls”, “cat /etc/passwd” gibi komutları denemek üzere bir kernel ve sistem dosyalarını gözlemliyor.
Kayıt mekanizması basit: her bir komut, her bir tuşa basıldığı her an Docker logları içinde satır satır olarak saklıyor. Bu sayede 24 saat boyunca gelen tüm etkileşimler ayrıntılı bir şekilde korunuyor. Videoda gösterilen “docker logs cowrie” komutu, kullanıcıların gerçek komutlarını ve hatalarını tam olarak göstermiyor; sadece kayıt altına alıyor. Bu durum, saldırganların hangi aracı ile (örneğin Mirai, Gafgyt, telnet‑scanner) sunucuya bağlandığını ve hangi komutları çalıştırarak sistem bilgilerini sorguladığını net bir şekilde gösteriyor.
Video Kaynağı: Yusuf İpek YouTube Kanalı
24 saatlik kayıtlar, hackerların çeşitlilik gösteren bir saldırı klibine sahip olduğunu ortaya koyuyor. En sık görülen saldırı tipleri, zayıf şifre denemeleri, brute‑force girişler ve botnet‑driven mass‑scanlardır. Özellikle Mirai ve Gafgyt gibi IoT‑odaklı botnet’lerin, 23 numaralı Telnet portunu üzerinden hızlı bir şekilde sunucuya bağlanıp “root” kullanıcısı olarak oturum açma çabasıyla tanındı. Bu tür saldırılar, genellikle 5‑10 saniyede bir giriş denemesiyle sunucuya ulaşmaya çalışıyor; başarısız denemeler birbirine sıfırlanıyor ve kayıtlar bu denemeleri ayrı satırlar olarak gösteriyor.
Saldırganların tercih ettiği komutlar; “ls” ve “ls /” gibi dosya sistemini tarama komutları, “uname -a” ile kernel versiyonunu öğrenme, “cat /etc/passwd” ile kullanıcı listelerini okuma ve “wget http://…/malware.bin” gibi dış kaynaklardan payload indirme girişimleri. Kaynak tüketimi açısından, CPU kullanımı %10‑15 aralığında dalgalı, RAM tüketimi ise 150‑300 MB arasında dalgalı kalıyor; bu da honeypotun 2 GB RAM’ye rahatlıkla sığmasını sağlıyor.
Analiz sırasında, her bir girişin zaman damgası, kaynak IP’si ve kullanılan komutlar ayrı ayrı incelenerek hangi botnet’in en çok etki ettiği ve hangi zayıf şifre kombinasyonlarının başarılı olduğunu belirleniyor. Videoda gösterilen toplu veri seti, VirusTotal’da tespit edilen imzalarla eşleştirildiğinde, belirli bir IP adresi ile birden fazla botnet (Mirai, Gafgyt, Hajime) aynı anda hareket ettiğini gösteriyor. Bu, honeypotun yalnızca tek bir tür saldırıyı yakalamadığı, çok yönlü bir tehdit ortamını yansıtmadığını ortaya koyuyor.
Donanım ve Yazılım Karşılaştırması (VPS Specs)
Sunucu seçiminde donanım özellikleri, honeypotun performansını ve kayıt kapasitesini doğrudan etkiler. Aşağıdaki tablo, farklı VPS seçenekleri arasında karşılaştırma yapar.
| Özellik | TR‑VPS2 (Hosting Dünyam) | Standart VPS (2 GB RAM, 1 CPU) | Özel Sunucu (8 GB RAM, 4 CPU) |
|---|---|---|---|
| RAM | 2 GB | 2 GB | 8 GB |
| CPU Çekirdeği | 2 | 1 | 4 |
| Port Hızı | 10 Gbps | 1 Gbps | 25 Gbps |
| Trafik Sınırı | Sınırsız | 1 TB/ay | Sınırsız |
| Veri Merkezi | İstanbul, Tier 3 (çift yedekleme) | Almanya, Tier 2 | Singapur, Tier 3 |
| Yedekleme | Çift veri merkezi, günlük | Tekrarlı yedekleme | Çoklu bölgeli yedekleme |
| Aylık Fiyat | 45 TL | 30 TL | 120 TL |
| İndirim Kodu | YUSUF20 (%20) | — | — |
Pratik Uygulama ve Satın Alma Tavsiyeleri
Honeypot kurulumu için önerilen VPS, yukarıdaki TR‑VPS2 örneği gibi hem kaynak açısından yeterli hem de maliyet açısından ekonomik olmalıdır. Hosting Dünyam, yıllık ücret ödemesiyle 2 ay ücretsiz kullanım sağlayan bir paket sunuyor; bu, uzun vadeli testler için ideal bir seçenek. Sipariş vererek YUSUF20 indirim kodunu uyguladığınızda %20 indirim sağlanır ve toplam maliyet 36 TL’ye düşer.
Pratik olarak, honeypotun Docker konteyneri içinde çalıştırılması, güncelleme ve geri yükleme işlemlerini tek bir komutla (“docker pull” ve “docker run”) gerçekleştirir. Ayrıca, logları dış bir syslog sunucusuna yönlendirerek merkezi bir şekilde analiz etmek, zamanla daha kapsamlı bir görünüm elde etmeyi sağlar. Honeypot sonuçları, gerçek saldırı kaynaklarını tespit etme, zayıf şifre politikalarını güçlendirme ve güvenlik duvarları konfigüre etme gibi önleyici tedbirler geliştirmek için kullanılabilir.
Uzman Görüşü ve Editör Değerlendirmesi
Yusuf İpek’in deneyimi, honeypotların sadece “gözlem” aracı olmaktan öte, güvenlik araştırmacılarının gerçek saldırı davranışlarını analiz etmelerinde kritik bir araç olduğunu gösteriyor. Editör olarak, videodaki canlı panel ve toplu veri seti, hackerların gerçek zamanlı hareketlerini izleme imkânı sunuyor; bu da akademik çalışmalarda ve sektörel güvenlik süreçlerinde büyük değer taşıyor.
Ek olarak, Hosting Dünyam’ın sunucu seçimi ve indirim kodu, honeypot projelerini düşük bütçeli bir ortamda başlatmak isteyen araştırmacı ve öğrenci topluluğu için önemli bir fırsat sunuyor. Bu nedenle, honeypot kurulumu ve analizi, hem teknik hem de ekonomik açıdan iyice desteklenmiş bir çerçeve sunuyor.
Sıkça Sorulan Sorular (FAQ)
Honeypot nasıl kurulur ve hangi sunucu türü gereklidir?
Honeypot kurulumu, işletim sistemini (genellikle Ubuntu) seçip Docker üzerinden Cowrie paketini içeren bir konteyner oluşturmakla başlar. Sunucu türü olarak VPS önerilir; 2 GB RAM ve 2 CPU yeterli bir yapıda 24 saat süren kayıtlar rahatlıkla tutulabilir. Daha yüksek trafiği veya karmaşık analizler gerektiriyorsa, 4 CPU ve 8 GB RAM’ye sahip özel sunucular tercih edilebilir.
Honeypot kullanırken dikkat edilmesi gereken güvenlik riskleri nelerdir?
Honeypot, dışarıdan gelen saldırıları gerçekleştirir; ancak sunucu üzerindeki diğer hizmetler (örneğin, gerçek web uygulamaları) honeypotun IP adresi üzerinden tahsis edilirse, izinsiz erişim riski ortaya çıkabilir. Bu riski azaltmak için, honeypotun yalnızca 22 ve 23 portlarını açıp diğer tüm servisleri kapatmak, ayrıca Docker izolasyonu ve firewall kurallarını sıkı bir şekilde yapılandırmak gerekir.
Video’da analiz edilen en sık kullanılan saldırı tipleri nelerdir?
En sık görülen saldırı tipleri, zayıf şifre denemeleri, brute‑force girişler, Telnet üzerinden mass‑scan ve botnet‑driven payload indirme (Mirai, Gafgyt, Hajime)dir. Bu saldırılar, genellikle “root” kullanıcısı olarak oturum açma ve sistem komutlarını sorgulama çabalarıyla karakteristik olup, kayıtlar bu adımları satır satır gösterir.
Honeypot, saldırı kaynaklarını ve teknikleri belirlemek için değerli bir intelligence kaynağı sağlar. Bu bilgiler, gerçek sunucuların güvenlik duvarlarını güncelleme, zayıf şifre politikalarını güçlendirme ve suspicious IP’lerin bloku gibi önleyici tedbirler almak için kullanılabilir. Böylece, honeypot sonuçları, güvenlik stratejilerinin daha verimli ve hedefli hâle gelmesine doğrudan katkı sağlar.
24 saatlik honeypot deneyi, hackerların gerçek zamanlı davranışlarını ve tercih ettikleri araçları net bir şekilde ortaya koyuyor. Bu tür veriler, güvenlik profesyonelleri ve araştırmacıların gelecekteki tehditleri daha doğru tahmin etmelerine ve buna dayalı savunma mekanizmaları geliştirmelerine yardımcı olur. Honeypot kurulumu, doğru donanım seçimi, net bir yapılandırma ve düzenli log analiziyle sürdürülebilir bir güvenlik stratejisi oluşturur.
Gelecek projelerde, daha fazla botnet türünü içeren geniş veri setleri, otomatik analiz araçları ve bulut tabanlı log depolama çözümleri entegrasyonu, honeypotun etkiliğini artıracaktır. Bu adımlar, honeypotların sadece bir deneme aracı olmaktan çıkıp, organik güvenlik geliştirme sürecinin merkezi bir bileşeni hâle gelmesini sağlayacaktır.

Yorumlar (0)
Henüz Yorumunuz Yok
İlgilendiğiniz yazılara yorum yaparak toplulukla etkileşime geçebilirsiniz.
Yorum Yap