

Giriş ve Gündemin Perde Arkası
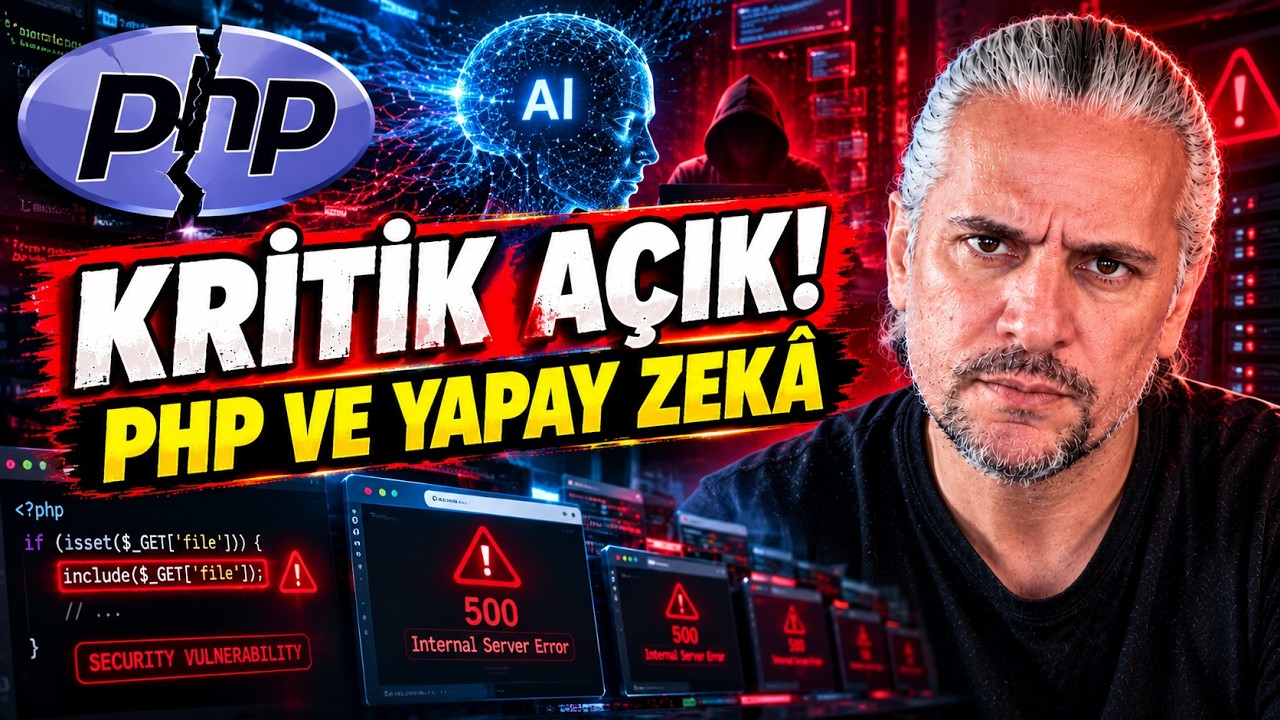
21 Ekim’de Türkiye’de ve birçok ülkeye aynı gün içinde devlet, sağlık ve eğitim sitelerinin aniden çevrim dışı kalması, internetin %70’ini oluşturan PHP programlama diliyle ilgili bir güvenlik kriziyle bağlantılıdır. Videoda, DonanımHaber kanalının bu konudaki tespitleri, PHP2Shell adlı Critical (CVSS 4.0) açıklanan iki kırılgan (CVE‑2026‑109618 ve CVE‑2026‑109619) teknik analizine yer veriyor; uzaktan kod çalıştırma yeteneği, veri tabanı ve API anahtarları gibi hassas kaynaklara tam erişimi sağlar. Yapay zekanın bu iki kırılganı birleştirerek keşfetmesi ve hızlı modellemesi, dünya çapında bir siber saldırı zinciri oluşturması açısından önemli bir dönüm noktasıdır.
Bu kriz, sadece teknik bir açığın ötesinde; kriz yönetimi, sızılan yamalar ve kurumların tepkisi gibi operasyonel ve stratejik boyutları da barındırıyor. Türkiye’de Siber Güvenlik Başkanlığı, ulusal ölçekte güvenlik taramaları başlattığı ve kurumlara talimat gönderdiği açıklanmıştır. ABD’de FBI, NSA ve Avrupa Birliği’nin siber güvenlik kurumu da benzer bir çağrıda bulunmuş, “Güncelleyemiyorsanız sisteminizi kapatın” mesajını veren bu durum, PHP2Shell’in etkisiyle dünyanın en büyük web platformlarının birden devre dışına alınması anlamına geliyor.
Bu makale, PHP2Shell açığının teknik detaylarını, etkili olduğu sitelerin listesini, kurumların tepkisini ve site sahipleri için adım adım çözüm adımlarını içermektedir. Ayrıca, yapay zekanın bu iki kırılganı birleştirerek keşfetmesi ve otomatikleştirmesiyle ortaya çıkan yeni siber riskler ve gelecekteki önlemler hakkında derinlemesine bir analiz sunulacaktır.
PHP2Shell Açığının Teknik Detayları
PHP2Shell, iki açık (CVE‑2026‑109618 ve CVE‑2026‑109619) birleşimine verilen bir isimdir. Araştırmacılar, bu iki kırılganın CVSS 4.0 ölçeğinde 9,2 puan taşıdığı ve “kritik” seviyede yer aldığına şahit olmuştur. İlk kırılgan, bellek yönetimi sırasında ortaya çıkan hataların ele alınması sırasında, gelen isteğin bilgilerinin yarım hazırlanmış hâliyle kalması ve temizlik aşamasına bu bozuk veriyle devam edilmesiyle uzaktan kod çalıştırma (RCE) imkanı sunar.
İkinci kırılgan ise istekler arasında bellekte kalan bir durum bilgisinin yanlış kullanılmasından kaynaklanır; bu durum “serbest bırakılmış belleğin yeniden kullanılması” olarak adlandırılır. Saldırgan, bu iki eksikliği birleştirerek, istek içinde yer alan kırılgan veriyi manipüle ederek, sunucunun bellek katmanlarını ve hata işleme mekanizmalarını kırarak tamamen kod yürütme yeteneği elde eder.
Teknik olarak, iki kırılgan da PHP çekirdeğinde, neredeyse her isteğin dokunduğu iki alanda (bellek yönetimi ve hata yönetimi) güvenlik açığı yaratılmıştır. Bu durumda, saldırganın gönderdiği özel hazırlanmış HTTP isteği, sunucunun işlemci kaynaklarını tüketerek birden fazla işlem oluşturur ve ardından hata yönetim kodunun içinde bir “use-after-free” benzeri durum oluşturur. saldırgan istediği komutları doğrudan sunucuda çalıştırabilir, veri tabanı, API anahtarları, şifreleme sertifikaları ve diğer hassas kaynaklara tam erişim sağlar.
Yapay Zekanın Rolü ve Hızlı Keşif
Video Kaynağı: DonanımHaber YouTube Kanalı
Bu iki kırılganı birleştirerek keşfetmesi ve hızlı modellemesi, yapay zekanın güvenlik araştırmalarında yeni bir dönemi başlattı. Geleneksel yöntemlerle, bu tür karmaşık iki kırılganı manuel olarak tespit etmek haftalar süren bir süreye uzanıyordu; ancak modern AI modelleri, kod akışını ve bellek davranışını analize etmek için dakika çapında sonuçlar üretebiliyor.
Yapay zeka modelleri, CVE‑2026‑109618 ve CVE‑2026‑109619’i birleştirerek “PHP2Shell” olarak adlandırılan bir saldırı zincirini oluşturmuşlardır. Bu zincir, uzaktan kod çalıştırma (RCE) yeteneği, veri tabanı erişimi ve API anahtarları gibi kritik kaynaklara tam erişimi sağlayan bir kombine saldırıdır. AI, bu kombineyi otomatik olarak tespit edip, etki alanını haritalamak, etkilenmiş sürümleri tarayarak ve sürüm geçişi önerileri sunmak gibi görevleri gerçekleştiriyor.
DonanımHaber videosunda vurgulanan bir diğer önemli nokta, AI’nin hızlı modellemesidir. Çoğu güvenlik araştırmacısı, bu tür iki kırılganı keşfetmek için “fuzzing” ve “static analysis” araçlarını kullanır; AI ise öğrenme algoritmaları sayesinde bu araçların verimliliğini artırarak, hataları daha erken tespit etmeyi sağlıyor. Bu durum, dünya çapında bir siber saldırı zincirinin oluşmasını önleyebilir ve organizasyonların kriz yönetim sürecini daha etkili bir şekilde başlatmalarını mümkün kılıyor.
Etkilenmiş Siteler ve Kurumlar
21 Ekim’de, Türkiye’de devlet bakanlığı, sağlık Bakanlığı ve eğitim Bakanlığı siteleri aniden çevrim dışı kalmış, Hollanda’da hükümet portalı ve Rotterdam Limanı’nın sitesi de aynı anda offline hâle gelmiştir. Fransa’da yerel yönetim siteleri, Finlandiya’da devlet web siteleri, Almanya’da federal bilişim hizmet sağlayıcısı ve Münih belediyesi PHP kullanan sistemleri devre dışına almıştır. Wikipedia’yı işleten Wikimedia Vakfı da bazı sistemlerini kapattı; aynı zamanda büyük e‑ticaret ve haber siteleri de etkilenmiştir.
Bu geniş çaplı etkilenme, PHP’nin %70’lik oranında kullanıldığına ve WordPress’in %40’lik paylaşımına bağlı olarak, sadece küçük işletmeler için değil, devlet ve kamu kurumları için de ciddi bir tehlike oluşturmuştur. Saldırganlar, uzaktan kod çalıştırma yeteneği sayesinde sunucuyu tamamen kontrol edebilir, veri tabanlarını şifreleyip ransomware dağıtabilir veya API anahtarlarını çalıp dış hizmetlere erişebilir.
Etkilenmiş kurumların bir kısmı, sistemleri kapattıktan sonra anında yamalar uygulama ve veri geri yükleme işlemleri başlatmıştır. Ancak yamaların yayılma süresi ve eski sürümlerin kullanım durumu, tam bir çözümün hayata geçişine engel olabiliyor.
Burç Etkileri
| Etki Alanı | Açıklama | Örnek |
|---|---|---|
| Uzaktan Kod Çalıştırma (RCE) | Saldırgan, kullanıcı kimliği gerektirmeden istediği komutları sunucuda yürütür. | Sunucu üzerindeki shell erişimi, dosya sistemi kontrolü |
| Veri Tabanı Erişimi | MySQL, PostgreSQL gibi veritabanı sistemlerine tam erişim sağlanır. | Kullanıcı verileri, şifreli bilgiler |
| API Anahtarı Hırsızlığı | Dış servisler (payment gateway, haber API) erişim anahtarları çalınır. | Ödeme işlemleri, dış veri toplayıcıları |
| Sistem Kontrolü | Sunucuun işletim sistemini ve diğer uygulamaları kontrol edilebilir. | root/Administrator hakları elde edilir |
Site Sahibi ve Kullanıcı İçin Acil Adımlar
Site sahibi olarak ilk adım, etkilenmiş PHP sürümünün anında güncellenmesidir. PHP 8.2.x ve 8.3.x sürümleri, bu iki kırılganı gideren güvenlik yamalarını içermektedir. Ayrıca, sunucu tarafı web sunucusu (Apache, Nginx) ve modüllerinin güncel olduğundan emin olun.
İkinci adım, tüm PHP betiklerini ve bağımlı kütüphaneleri (Composer paketleri) yeniden derleyerek ve yamaları uygulamaktır. “Composer update” komutlarıyla en yeni sürümlere sahip olmanız gerekir. Ayrıca, .htaccess dosyalarınızda “php_flag engine off” gibi yapılandırma değişiklikleri ekleyerek, PHP’nin çalışmasını kapatabilir ve sadece statik dosyaların sunulmasını sağlayabilirsiniz.
Kullanıcı olarak, şifrenizi değiştirin ve mümkünse iki faktörlü kimlik doğrulama (2FA) uygulayın. API anahtarlarınızı revoke edip yeni oluşturun; özellikle üçüncü taraf entegrasyonları (payment gateway, sosyal medya API) için geçerlilik süresini kısaltın. Incident response planınızı hazırlayın ve haber veren kurumlarla iletişime geçin.
Siber Güvenlik Uzmanı Değerlendirmesi
Uzmanlar, PHP2Shell’in kritik puanı ve geniş etkili olduğu faktörü nedeniyle, “çok sayıda kritik altyapı komponentini etkileyen tek bir açıklama” olarak nitelendiriyor. Bu durum, hem teknik hem de yönetim açıdan çarpıcı bir risk oluşturur; özellikle güncelleme sürecini geciktirmek, saldırıların yayılmasını kolaylaştırır.
Güvenlik stratejileri, “zero‑day” savunma üzerine odaklanmalıdır. Bu, yaygın kullanılan PHP sürümlerinin ve bağımlı paketlerin en güncel sürümlerle uyumlu olması, düzenli güvenlik denetimleri ve otomatik yamalama (patch management) sistemlerinin kurulmasıdır. Ayrıca, web uygulama güvenlik duvarları (WAF) ve davranış tabanlı intrüzyon tespiti (IDS) çözümleri, saldırı giriş noktalarını azaltmada etkilidir.
DonanımHaber videosunda vurgulanan bir diğer önemli nokta, organizasyonların “incident response” planlarını revize etmesi ve simülasyonlar yürüterek tepki sürecini test etmesidir. Bu, kriz sırasında karar verme sürecini hızlandırmak ve hasarı minimize etmektir.
Sıkça Sorulan Sorular
PHP2Shell açığı nedir ve hangi CVE numaraları ile ilişkilendirilir?
PHP2Shell, iki kırılgan (CVE‑2026‑109618 ve CVE‑2026‑109619) birleşimine verilen bir isimdir. Bu iki açık, PHP çekirdeğinde bellek yönetimi ve hata yönetimi sırasında ortaya çıkan “use‑after‑free” benzeri bir zorunluluk oluşturur. Saldırgan, özel hazırlanmış HTTP isteği göndererek uzaktan kod çalıştırma (RCE) yeteneği elde eder ve sunucuyu tamamen kontrol edebilir.
Etkilenmiş siteler ve kurumlar kimdir?
Etkilenmiş siteler ve kurumlar, devlet bakanlıkları, sağlık ve eğitim Bakanlığı siteleri, Hollanda hükümet portalı, Rotterdam Limanı, Fransız yerel yönetim siteleri, Finlandiya devlet web siteleri, Almanya federal bilişim hizmeti, Münih belediyesi, Wikimedia Vakfı, büyük e‑ticaret ve haber siteleri gibi çeşitli alanlardadır. Birleşik olarak, bu kurumların %70’i PHP’ye bağımlı olduğu için, açığın etkisi çok geniş bir alana yayılmıştır.
Kullanıcılar ve site sahipleri bu krize karşı hangi önlemleri almalı?
Site sahibi olarak önce PHP sürümünü güncellemeniz, ardından tüm bağımlı paketleri yeniden derleyip yamaları uygulamanız gerekir. Kullanıcı olarak şifrenizi değiştirin, iki faktörlü kimlik doğrulama (2FA) etkinleştirin ve API anahtarlarınızı revoke edip yeni oluşturun. Ayrıca, web uygulamanızda kullanılan tüm üçüncü taraf entegrasyonları ve veri tabanı yedeklerini kontrol edin; gerektiğinde yedekten geri dönüş yapın.
PHP2Shell açığını gidermek için hangi sürüm güncellemeleri veya paketler önerilir?
PHP 8.2.15 ve 8.3.9 sürümleri, bu iki kırılganı gideren resmi yamaları içermektedir. Ayrıca, Composer ile kullanılan tüm paketlerin en yeni sürümlerine (örneğin, Symfony, Laravel, WordPress) güncellenmesi önerilir. Güvenlik duvarları ve WAF çözümleri de güncel tutarak saldırı giriş noktalarını azaltmanız sağlar.
PHP2Shell, modern web altyapılarının %70’ini oluşturan PHP’ye doğrudan saldırarak, kritik altyapı bileşenlerine geniş çaplı bir tehdit oluşturmuştur. Yapay zekanın bu iki kırılganı birleştirerek hızlı keşfetmesi, siber saldırı zincirlerinin daha çabuk büyüyor anlamına gelmektedir. Bu nedenle, kurumların güvenlik stratejilerini “reactive”den “proactive” bir yaklaşıma kaydırması şarttır.
Gelecekteki önlemler, sürüm yönetimi, otomatik yama süreci, güvenlik duvarları ve davranış tabanlı izleme araçlarının entegrasyonu ile şekillenmelidir. Ayrıca, yapay zekayı kullanarak açıkların otomatik tespiti ve sürüm geçişi önerileri, organizasyonların risk altındaki sistemleri daha hızlı teşhis etmesini ve çözümlemesi açısından büyük avantaj sağlayacaktır.
PHP2Shell gibi kritik açıklamaların sürüm geçişi ve kapsamlı yamaların zorunluluğu, internetin geleceğinin güvenli kalmasını sağlamak için vazgeçilmez bir adım olacaktır. Site sahipleri, yöneticiler ve kullanıcılar bu adımları serbestçe uygulayarak hem teknik hem de iş sürekliliğini koruyabilir.

Yorumlar (0)
Henüz Yorumunuz Yok
İlgilendiğiniz yazılara yorum yaparak toplulukla etkileşime geçebilirsiniz.
Yorum Yap