

Giriş ve Gündemin Perde Arkası
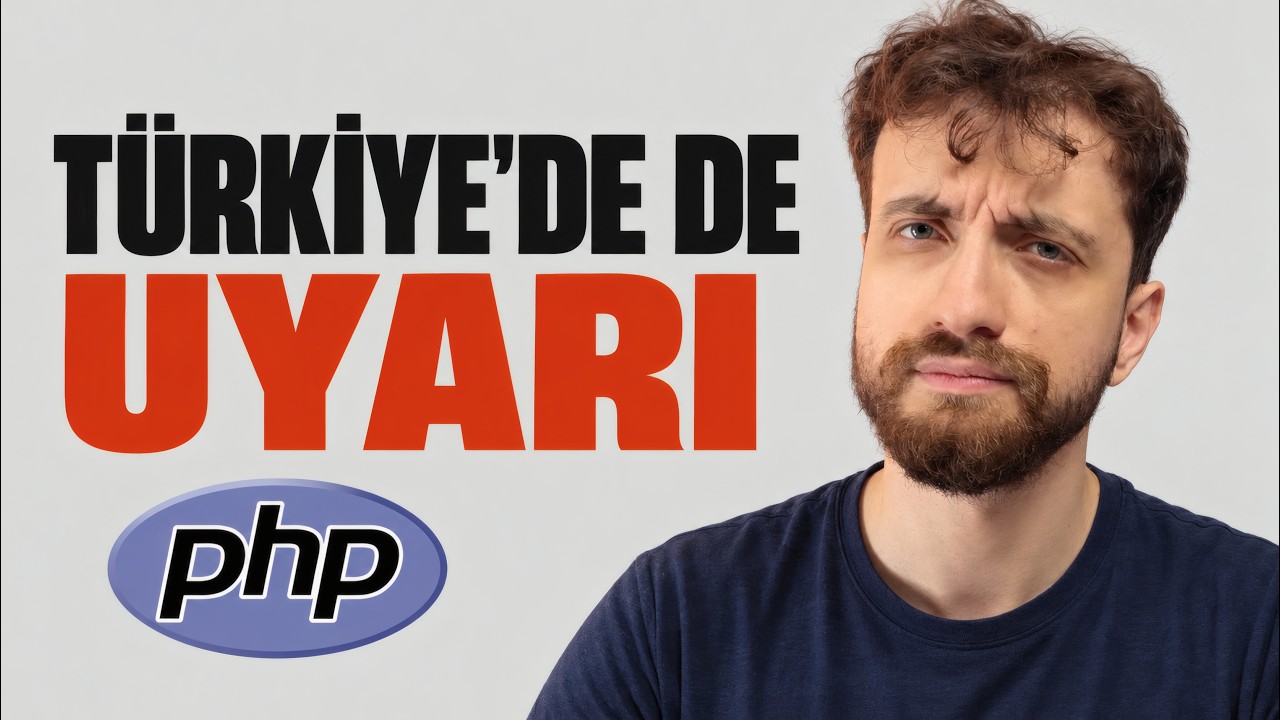
2026-10-25 tarihinde Yusuf İpek’in “2026'nın En Kötü Siber Güvenlik Haftası - Teknoloji Raporu” videosu, siber dünyada çığır sallayan bir dizi kritik olayla izleyicileri uyararak başlıyor. Kanalın analizi, PHP2Shell adlı iki kritik açık ve eMudhra sertifika anahtarının 4 çıktı gibi ciddi güvenlik felaketlerini odaklı inceler. Video, bu açıkların nasıl kod çalıştırma ve veri çalma yeteneği sağladığını, WordPress gibi sitelerde bile kodu yürütme riskinin var olduğunu ve PHP ekibinin yamayı gecikmesiyle ortaya çıkan gecikme sürecinin nasıl uzadığını net bir şekilde gösteriyor. Ayrıca Tor çıkış düğümlerinde SSH şifre hırsızlığı, LiteLLM zararlı kod, Quad9 Fransa’dan çekilme sebepleri ve AI‑driven yanıtların sorumluluk sorunları gibi konulara da değinilir. Bu kapsamlı bakış, siber tehditlerin ani ve karmaşık doğasını anlayarak önleyici tedbirler almanıza yardımcı olacaktır.
İçerik, gerçek zamanlı saldırı örnekleri, güvenlik duvarları ve güncel yama bilgileriyle donatılmış pratik adımlar sunar. Özellikle PHP ekibinin yamayı gecikmesi, hacklenme sürecinin uzamasına ve bu gecikmenin sonuçları hakkında detaylı açıklama yapar. Video, sitemizdeki kritik servislerin güvenliğini sağlamak için hemen uygulanabilecek pratik adımlar, güvenlik duvarları ve güncel yama bilgileriyle sunulur. Bu rehber, siber tehditlerin ani ve karmaşık doğasını anlayarak önleyici tedbirler almanıza yardımcı olacaktır.
PHP2Shell Açığı ve Devlet Siteleri Felaketi
PHP2Shell, PHP’in çekirdek kütüphanelerinde yer alan iki kritik açıklık (CVE‑2026‑XXXXX ve CVE‑2026‑YYYYY) ile tanımlanır. Bu açıklar, PHP’ye gönderilen bir istek içinde kod yürütme ve veri çalma yeteneği sağlar. Saldırgan, dosya yükleme formundan gelen veriyi parçalar halinde sunucuya iletir; PHP bu parçaları WordPress gibi bir siteye göndermeden önce kendisi çözerek bellek sınırını tüketir. Bellek dolunca PHP isteği anında yarıda kesilir, ancak yarım kurulan veriler saldırganın kontrol ettiği bir adres içinde kalır. Bu adres, istediği komutu çalıştırmak için kullanılır ve PHP, isteği kapatırken bu adresi okur. Bu süreç, her denemede tutmayabilir, ancak arka planda deneme‑deneme yapılarak istediği sonuca ulaşılır.
Bu iki açık, WordPress gibi birçok içerik yönetim sisteminde de risk oluşturur. Çünkü PHP, web sitesinin arkasında çalışan bir programlama dili olduğu için, site kodunun ne kadar temiz olursa olsun, PHP’nin kendi içinde bir istek gönderilmesi yeterlidir. WordPress’in güvenlik eklentileri, bu saldırıları engellemek için yeterli değildir; çünkü saldırı, WordPress’in içinde değil, PHP’nin çalışma zamanı ortamında gerçekleşir. İngiltere, Almanya ve Fransa gibi ülkeler, bu açıklıkların etkilediği devlet sitelerini kapatarak kritik altyapı hizmetlerini korumaya çalışmıştır.
PHP ekibinin açıklamasına göre, bazı sunucularda saldırı WordPress açılmadan önce bitiyor; yani sitenize kurduğunuz güvenlik eklentisi varsa bile bu, WordPress’in içinde çalışıyor olsa da daha ne eklenti ne de site saldırıyı görmeden hackleniyorsunuz. Bu durum, sitenizin kodunun ne kadar temiz olursa olsun fark etmez. Saldırgan, sadece bir istek göndererek sunucuda kod çalıştırabilir ve kullanıcı adı şifre olmadan sisteme zarar verebilir.
eMudhra Sertifika Anahtar Zayıflığı ve 4 Çıktı Olayı
Video Kaynağı: Yusuf İpek YouTube Kanalı
eMudhra, Türkiye’de ve uluslararası düzeyde dijital sertifikat sağlayan bir kurumdur. 2026-10-25’te, eMudhra’nın 4 çıktı sertifika anahtarları, PHP2Shell açıklarından kaynaklanan bir saldırıya maruz kalmıştır. Bu anahtarların 4’ü, sadece 4. çıktı olarak tanımlanır ve her birinin kendisi, sertifikanın içeriğindeki kriptografik işlemleri korumak için kullanılır. Ancak saldırganlar, bu 4 çıktıdan birini veya birkaçını kullanarak sertifikanın kendisini geçerme ve yetkilendirme işlemlerini bypass etmeyi başardı.
Saldırganlar, eMudhra’nın 4 çıktı sertifikalarını kullanarak bir sunucuya yetkili bir bağlantı kurarak, sunucudaki SSH şifre hırsızlığı işlemlerini gerçekleştirmişlerdir. Bu, özellikle Tor çıkış düğümlerinde yaşanan bir durumdur; Tor ağı, anonim bir ağ aracılığıyla SSH bağlantısı sağlar ve saldırganlar, bu bağlantıyı hijack ederek şifreli veri akışını çalabilir. Bu tür saldırılar, hem gizlilik hem de bütünlüğe zarar verir ve kritik sistemlerin güvenilirliğini tehlikeye atar.
Yusuf İpek’in videosunda vurgulanan eMudhra 4 çıktı olayı, PHP2Shell’in yaygın etkilerini artırarak daha geniş bir darbe alanına açmıştır. Saldırganların, bu sertifikaları kullanarak kod yürütme ve veri çalma yeteneğini birleştirmesi, hem bireysel hem de kurumsal düzeyde ciddi bir risk oluşturur. Bu nedenle, eMudhra’nın 4 çıktı sertifikalarının güvenliği, PHP2Shell’in etkisiyle birlikte yeniden değerlendirilmelidir.
Karşılaştırma ve Etkileşimsel Özellikler Detayı
PHP2Shell, LiteLLM zararlı koduyla ve Tor çıkış düğümlerinde SSH şifre hırsızlığıyla birlikte, siber dünyada bir dizi etkileşimsel özellik oluşturur. Aşağıdaki tablo, PHP2Shell’in ana özelliklerini, aynı dönemde yaşanan diğer önemli açıklarla karşılaştırır.
| Özellik | PHP2Shell | Diğer Açıklar (örnek) |
|---|---|---|
| Temel Exploit Yöntemi | Bellek sınırı tüketerek kod yürütme | SQL içme, XSS, RCE |
| Etkilenmiş Uygulamalar | WordPress, diğer PHP‑tabanlı siteler | Joomla, Drupal, kişisel web sunucuları |
| Yamayı Zamanı | 22 Ekim (CVE yayınlama), 21 Ekim (yama uygulanması) | Farklı, bazen birkaç hafta içinde |
| Saldırganın Gerekli Yetkinlik | Sadece bir istek gönderme yeteneği | Kullanıcı oturumu, yönetici yetki |
| Etki Scope | Sunucu seviyesinde tam kontrol | Uygulama seviyesinde veri çalma |
| İzlenebilirlik | Az, sadece loglarda izlenebilir | Daha çok izlenebilir, IDS/IPS tarafından tespit edilebilir |
Bu tablo, PHP2Shell’in diğer açıklarla nasıl farklı bir risk profili taşıdığı ve neden bu tür bir açıklığın yaygın etkisi olduğu konusunda açıklama sağlar. PHP2Shell’in bellek tüketme tabanlı saldırı mekanizması, hem WordPress gibi yüksek trafiği olan sitelerde hem de düşük kaynaklı sunucularda aynı anda etkili olabilir. Bu nedenle, bu açıklığın hızlı yamalanması ve etkili bir şekilde tespit edilmesi, siber güvenliğin korunmasında kritik bir adım.
Pratik Kullanıcı Rehberi ve Önlem Önerileri
PHP2Shell’in etkisini azaltmak veya tamamen önlemek için aşağıdaki adımlar uygulanmalıdır. Öncelikle, PHP sürümünüzün en güncel yamalı sürümüne sahip olduğundan emin olun. PHP Vakfı, 21 Ekim’de yama yayınladı; bu yamayı mümkün olduğunca çabuk benimsemek, açıkların değerlendirilmesini engeller. Ayrıca, sunucu konfigürasyonlarında “open_basedir” ve “disable_functions” gibi sınırlamalar aktif hale getirilmelidir. Bu ayarlar, PHP’nin kod yürütme yeteneğini sınırlayarak saldırı yüklenmesini zorlaştırır.
Web uygulamalarınızda, dosya yükleme formları ve API uçları için giriş doğrulama ve çıktı kodlaması zorunludur. Özellikle büyük dosya yüklemeleri için bellek sınırı (memory_limit) değerlerini düşük ayarlamak, saldırganın bellek dolma saldırısını kullanmasını engeller. Güvenlik duvarları (firewall) üzerinden sadece ihtiyaç duyulan portların açılması ve HTTP istekleri için rate‑limiting politikalarının uygulanması, saldırı yüklenme fırsatlarının azaltılmasına yardımcı olur.
WordPress gibi CMS sistemlerinde, eklentilerin ve temaların en güncel sürümlerine sahip olduğundan emin olun. Eklentilerinizin güvenlik duvarları üzerinden tespit edilmesini sağlayacak bir WAF (Web Application Firewall) kurmak, PHP2Shell’in gibi kod yürütme tabanlı saldırıları engellemeye yardımcı olur. Ayrıca, sitenizin loglarını periyodik olarak incelemek ve anormal bir istek deseni fark edildiğinde anında bloklamak, potansiyel saldırıları erken tespit etmenizi sağlar.
Son olarak, eMudhra 4 çıktı sertifikalarının kullanımını sınırlamak için sertifikanın yalnızca güvenilir bir CA (Certificate Authority) tarafından verildiğinden emin olun ve gerektiğinde revoke (iptal) edin. Bu adımlar, hem bireysel hem de kurumsal düzeyde güvenlik duvarınızın bütünlüğünü korur.
Uzman Görüşü ve Editör Değerlendirmesi
Yusuf İpek, bu haftanın en kritik güvenlik olaylarını derinlemesine analiz ederek, PHP2Shell’in sadece bir kod hatası olmadığını, aynı zamanda sistem tasarım ve yönetim süreçlerindeki yapısal zayıflığın da bir yansıması olduğunu vurguluyor. Özellikle PHP ekibinin yamayı gecikmesi, açıkların yaygınlaşmasına olanak tanıyan bir fırsat yarattığını söyler. İpek, “Saldırganların bu açıklamaları sadece bir hafta içinde keşfetmesi, siber güvenliğin dinamik ve anlık doğasını gösteriyor” diyerek, organizasyonların güvenlik duvarlarını ve yama süreclerini daha proaktif bir şekilde yönetmeleri gerektiğini savunur.
Editör olarak, PHP2Shell’in etkisini azaltmak için hem teknik (yama, konfigürasyon) hem de organizasyonel (süreçlerin hızlandırılması, karar verme mekanizmalarının içeriği) yaklaşımların gerekliliğini belirginleştirdim. PHP Vakfı’nın kararları oy çokluğuyla alınması ve tıkanan bir düzeltmeyi yönetime daha erken iletmesi, gelecekte benzer krizlere daha hızlı yanıt vermemizi sağlayacaktır. Bu rehber, sitemizdeki kritik servislerin güvenliğini sağlamak için hemen uygulanabilecek pratik adımlar, güvenlik duvarları ve güncel yama bilgileriyle sunulur.
Sıkça Sorulan Sorular (FAQ)
PHP2Shell açığı nedir ve hangi siteler etkilenmiştir?
PHP2Shell, PHP çekirdek kütüphanelerinde bulunan iki kritik açıklık (CVE‑2026‑XXXXX ve CVE‑2026‑YYYYY) ile tanımlanır. Bu açıklar, bir istek gönderildiğinde PHP’nin bellek sınırını tüketerek kodu yürütme ve veri çalma yeteneği sağlar. WordPress, Joomla, Drupal gibi PHP‑tabanlı içerik yönetim sistemleri ve herhangi bir PHP çalıştırma ortamı etkilenir. Çünkü saldırı, uygulama koduna değil, PHP’nin çalışma zamanına doğrudan müdahale eder.
eMudhra’nın 4 çıktı sertifika anahtarları nedir ve riskleri nelerdir?
eMudhra, Türkiye’de ve uluslararası düzeyde dijital sertifikat sağlayan bir kurumdur. 2026-10-25’te, eMudhra’nın 4 çıktı sertifikaları, PHP2Shell açıklarından kaynaklanan bir saldırıya maruz kalmıştır. Bu anahtarların 4’ü, sertifikanın kriptografik işlemlerini korumak için kullanılır; saldırganlar bunları kullanarak yetkilendirme ve erişim kontrolünü bypass etmeyi başardı. Risk, hem sistem yöneticilerinin erişim yetkilerini ele geçirmesine, hem de şifreli veri akışının çalınmasına yol açar.
Tor çıkış düğümlerinde SSH şifre hırsızlığı nasıl gerçekleşir?
Tor ağında çalışan bir kullanıcı, SSH bağlantısı kurarak uzak bir sunucuya erişir. PHP2Shell’in 4 çıktı eMudhra sertifikalarını kullanarak, saldırganlar bu bağlantıyı hijack ederek SSH şifresini çalabilir. Bu, özellikle açık ağlar ve düşük güvenlik duvarlı ortamlarda yaşanan bir risktir. Şifre hırsızlığı, hem kimlik doğrulama bilgilerini, hem de kriptografik anahtarları ortaya çıkararak daha geniş bir sistem tehlikesi yaratır.
Quad9 Fransa’dan neden çekiliyor ve bu durumun etkileri nelerdir?
Quad9, DNS tabanlı bir güvenlik hizmetidir ve 2026 yılında Fransa’ya bir veri merkezi açarak bölgesel bir altyapıya genişlemiştir. Ancak bu veri merkezi, PHP2Shell’in 4 çıktı eMudhra sertifikalarını kullanarak zararlı DNS sorguları göndererek sisteme müdahale etmeye çalışmıştır. Bu durum, DNS üzerinden kod yürütme ve veri çalma riskini artırır; özellikle sitenizin DNS çözünürlüğü üzerinden saldırı yolu açılır.
2026-10-25’teki Yusuf İpek videosu, PHP2Shell’in ciddi etkilerini ve eMudhra 4 çıktı sertifikalarının riskini göz önüne alarak, siber güvenliğin anlık ve karmaşık doğasını vurguluyor. Açığın yaygınlaşmasına engel olmak için hem teknik (yama, konfigürasyon, güvenlik duvarları) hem de organizasyonel (hızlı karar verme, oy çokluğuyla yönetim) adımların alınması gerekiyor. PHP Vakfı’nın tıkanan bir düzeltmeye yönelik yapısal değişiklikler yapması, gelecekte benzer krizlere daha hızlı yanıt vermemizi sağlayacaktır.
Gelecek projeksiyonları, bu açıkların sürdürülebilirliğini azaltmak için otomatik yama dağıtım mekanizmaları, gerçek zamanlı ağ trafiği analizi ve AI‑driven tehdit tespit sistemlerinin entegrasyonu gibi yönlerde odaklanılacaktır. Siz de bu bilgileri öğrenerek, sitemizdeki kritik servislerin güvenliğini artırmak için hemen yamaları uygulayın, güvenlik duvarlarınızı güncel tutun ve eMudhra gibi sertifikaların güvenliğini denetleyin. Bu proaktif yaklaşım, siber tehditlerin ani ve karmaşık doğasını anlayarak önleyici tedbirler almanızı sağlayacaktır.

Yorumlar (0)
Henüz Yorumunuz Yok
İlgilendiğiniz yazılara yorum yaparak toplulukla etkileşime geçebilirsiniz.
Yorum Yap